Sep 2, 2019

Memulai dan mengenal pemrograman Java - #3

Rabu, 28 Agustus 2019


Memulai dan mengenal pemrograman Java...


Bismillah…
Rabu, 28 Agustus 2019, di hari ke 3 KBM (Kegiatan Belajar Mengajar) kami mendapat banyak istifadah dari apa yang diberikan Kang Basyir… Pada sesi KBM pertama Kang Basyir memberikan pengenalan tentang Bahasa Pemrograman, dan Bahasa pemrograman Java sebagai materi awal pembelajaran.

Dikarenakan Java merupakan Bahasa yang sangat populer dipakai oleh perusahaan2 terkemuka seperti Google. Bahasa Java biasa digunakan untuk mengembangkan aplikasi pada platform seperti web, desktop, mobile, dlsb..

Untuk memulai ngoding kami perlu menginstal beberapa tools seperti Java Development Kit(JDK), JRE, tools yang wajib digunakan developer untuk membuat aplikasi. Tapi sebenarnya untuk membuat aplikasi Java cukup membutuhkan teks editor, akan tetapi saat ini sudah ada IDE [Integrated Development Environment] untuk memudahkan para developer dalam membuat suatu aplikasi. 

Kami baru saja mempelajari macam – macam tipe data seperti char , int, float,double, string, Boolean dlsb. Dan kami mencoba latihan membuat program Data Diri Santri berdasarkan intruksi yang diberikan Kang Basyir. Tapi sebelum kami memulai membuat program, sebaiknya kami memahami terlebih dahulu algoritma dan flowchat nya.


Tak lupa rutinitas kegiatan kami SaBer (Santri Siber) selepas habis maghrib dan shubuh untuk belajar Tahsin dan menghafal yang dibimbing oleh Ustadz Kurniawan untuk memperbaiki tajwid serta makhrijul huruf dari bacaan Al Qur’an. 

Top 10 Attack Techniques | CyberSecurity #2

Selasa, 27 Agustus 2019


Top 10 Attack Techniques.. 


Bismillah…
Sekitar  4 hari di pompes telah kami lalui… mungkin begitu terasa singkat, dan seperti anak kuliahan tiap ngampus ada saja tugas - tugas yang dilempar dosen ke mahasiswa.. Begitu juga dengan kami, ada beberapa tugas yang terdengar asing yang belum kami pahami sebelumnya.
Hari kedua pelaksanaan KBM (Kegiatan Belajar Mengajar) SaBer telah dimulai dan langsung disampaikan oleh Ustadz Aiman.. research dibidang Security.

KBM pun dimulai.. Terdengar asing mungkin ditelinga orang awam apa yang disampaikan beliau tentang istilah Siber. Tentang macam - macam serangan siber. Dan beliau juga menjelaskan tentang Tren global, Top 10 Attack Techniques yang terjadi di tahun 2015 sampai 2017 salah satunya serangannya adalah Malicious Software “Malware”.


Tentu saja ini merupakan gambaran dari treat landscape yang ada di tahun belakangan ini. Dan 2017 tahun dimana persentase Malware meningkat.


Dan statistik dari serangan Malware, Risktool merupakan serangan yang paling banyak terjadi, program ini mencakup berbagai fungsi seperti hiding files, terminate proses active bahkan menggunkana resource perangkat target untuk menambang crypto dan biasanya penjahat cyber menggunakannya dalam mode sembunyi-sembunyi.


Berkenaan dengan Motivasi dibalik serangan siber ialah tidak lain dari Cyber Crime (kejahatan siber).


Berdasarkan dari hasil analisa ditahun 2015-2017 dari ID-SIRTII/CC Amerika mendapati negara yang menyumbang serangan paling banyak di dunia, tapi sebaliknya Indonesia sebagai negara yang paling banyak diserang. Domain web yang paling banyak diserang tidak lain yaitu web pemerintah dan akademi “.go.id dan ac.id”. dan port 53 (DNS) adalah port yang dimanfaatkan untuk diserang attacker dan ini bersumber dari keamanan dari sebuah website yang rentan terhadap serangan dan kurangnya SDM yang ahli akan hal tersebut sehingga mengabaikan bentuk dari serangan cyber.

Masuk ke sesi KBM kedua, yang disampaikan oleh Kang Basyir…. Beliau memberikan pengenalan tentang dasar keilmuan Informatika dimana fakta didunia informatika 5% basic, 5% bimbingan, 10% diskusi dan sisanya 80% seorang programmer harus mampu melatih dirinya dan meng-explorasi sendiri.


Kemudian waktu ashar merupakan berakhirnya kegiatan KBM hari ini, santri diberi waktu untuk istirahat memanfaatkan sisa waktunya sampai maghrib dan melanjutkan rutinitas untuk murojaah hafalan Al-Quran.


Aug 27, 2019

KBM Pertama di Ponpes Siber Bandung #1


     Senin, 26 Agustus 2019


KBM Pertama di Ponpes Siber Bandung...


Bismillah..

Alhamdulillah…, Segala Puji bagi Allah subhanahu wa ta'ala, yang dengan nikmat – Nyalah terwujud berbagai macam kebaikan. Baik itu berupa nikmat Iman, Islam dan Ihsan. Beberapa hari dilalui, semua ini karena atas izin Allah, karena tanpa Nyalah semua nikmat - nikmat itu tak akan berarti tanpa rasa syukur kepadaNya atau bisa saja nikmat tersebut berbalik menjadi siksa jika tidak dilandasi dengan mensyukurinya. Dan semoga kita selalu menjadi seorang yang selalu bersyukur..


Tak terasa hari ke 3 berada di PonPes Siber Bandung, melewati hari demi hari, waktu demi waktu... dan tibalah hari Senin sebagai hari dimulainya Perdana KBM (Kegiatan belajar mengajar) di hari pertama dimana ada sesuatu yang berbeda...

Kami belajar dan dibimbing langsung oleh Pak Iwan Sumantri, Mudir PonPes Siber Bandung sekaligus seorang pakar IT Security.. dan juga beliau ketua Id-SIRTII. Tak asing terdengar namanya di Indonesia dan beliau juga menceritakan pengalaman yang hebat mengajar yang sehari bisa dibayar sampai 2 digit.

KBM pertama dimulai... kami belajar presentasi, satu - satu maju kedepan untuk menyampaikan hasil dari makalah yang kami buat yang berkaitan dengan Trend Siber dibimbing langsung oleh Pak Iwan dan Ustadz Kurniawan dan selanjutkan Pak Iwan menjelaskan mengenai Pengenalan tentang Sistem Operasi, Dan kami SaBer (santri siber) diharuskan menghafal jenis -jenis port yang ada di system operasi beserta fungsi dan nomornya. Dan beliau juga menjelaskan tentang dunia IT Security yang begitu luas.

     Hari ini kami bisa mengambil banyak istifadah dari apa yang beliau sampaikan, salah satunya kami sebagai saber harus menanamkan mindset sebagai seorang santri yang memiliki 

Motto :  
Kekompakan, Kedisiplinan, Kemandirian dan Kebersamaan


Diantara Istifadah dari segi Diniyyah :
  • Memperbaiki bacaan Al – Qur’an (Tahsin) dari mulai Tajwid, Makhrijul huruf, serta memperhatikan panjang pendeknya harakat,
  • Menjadikan santri sebagai seorang yang selalu disiplin dari segi waktu mulai dari sholat tepat waktu, dan mematuhi semua peraturan yang telah ada,
  • Menjadikan santri menjadi seorang yang selalu berakhlak, beradab, kompak, dan mandiri, dalam melakukan suatu hal yaitu dalam menuntut Ilmu syari’i maupun lainnya

Diantara Istifadah dari segi Siber :

  • Mengambil manfaat dari hal – hal yang berkaitan dengan IT Security, Networking seperti menggunakan Alat simulasi (Packet Tracer, VirtualBox, Vmware) untuk pembelajaran
  • Beberapa faedah dari apa yang telah disampaikan beberapa teman2 ketika presentasi menjelaskan materi tentang Trend Siber, seperti Teknologi Komputer, Pembuatan ISP dengan modal minim, Perkembangan IoT, CyberCrime, CyberSecurity.

Begitulah hal yang bisa saya dapatkan dihari ini, semoga menjadi ilmu yang bermanfaat, seperti halnya sabda nabi shallalahu ‘alahi wa sallam
“Jika seseorang meninggal dunia, maka terputuslah amalannya kecuali tiga perkara (yaitu): sedekah jariyah, ilmu yang dimanfaatkan, atau do’a anak yang sholeh”. 


Dec 18, 2018

NETWORKING FUNDAMENTAL


Bismillah...


Yang kita bahas ini merupakan hanya sesuatu teoristis dan konseptual yang membuat kita bosan dan mungkin anda baca sekilas bahkan mengabaikannya karena yang anda tahu hanya sebatas pengetahuan yang teoristis, tetapi cobalah merenungkannya kembali untuk membaca dan membahas dalam implementasi harian kita. 

Profesional Networking lebih banyak membicarakan tentang protocol, media/device dan software yang dikondisikan oleh fungsi dari lapisan / Layer OSI yang akan dijelaskan lebih detail lagi. Sementara kita abaikan dulu pengertian OSI kita lihat dulu definisi dari Network yaitu dua atau lebih atau group dari computer yang dihubungkan secara bersama dengan kemampuan berkomunikasi antara satu dengan lainnya.

Type dari Network sendiri yang biasa digunakan yaitu :

1.    LAN (Local Area Network) : jaringan komputer-komputer yang tertutup atau didalam satu ruang atau gedung yang sama)
2.    WAN (Wide Area Network) : jaringan komputer yang dipisahkan oleh jarak yang jauh (biasanya komunikasi diatur oleh server/router pada masing2 node)
3.    MAN (Metropolitan Area Network) : sebuah jaringan dengan jangkauan satu kota
4.    CAN (Campus Area Network) : sebuah jaringan kampus atau basis-basis militer
5.    SAN (Storage Area Network) : jaringan berperfoma tinggi yang digunakan untuk memindahkan data antara server ke media penyimpanan tertentu
6.    VPN (Virtual Private Network) Sebuah Jaringan yang bersifat privat yang dibangun pada jaringan public/Internet
7.    HAN (Home Area Network) : sebuah jaringan pada rumah / pribadi hampir sama dengan pengertian LAN tapi lebih sederhana.


OSI (Open System Interconnection) Model

Di tahun 1984 ISO (Internasional Standarizaation organization) mengeluarkan solusi untuk memberikan standarisasi  kompabilitas jaringan-jaringan sehingga tidak membatasi komunikasi antar produk maupun teknologi dari vendor yang berbeda. Dan faktanya OSI merupakan referensi yang telah digunakan mereka dan disederhanakan / dipersempit menjadi TCP/IP model yang akan kita bicarakan lebih lanjut


Layer dalam OSI Model 


7. Application, layer yang mendefinisikan pelayanan komunikasi jaringan dalam bentuk aplikasi seperti : Telnet, FTP, HTTP, SMTP, SNMP, SSH

6. Presentation, layer yang mendefinisikan format data seperti ASCII, HTML, JPG dan lainnya yang dikirimkan ke jaringan yang dapat dimanipulasi sehingga bisa di mengerti oleh penerima / kita contohnya anda menerima email tapi tidak bisa tertampil secara sempurna karena ada format yang tidak dikenali. Hal ini merupakan kegagalan dari layer presentasi

5. Session, layer yang mendefinisikan bagaimana memulai mengontrol dan menghentikan sebuah conversation/komunikasi antar mesin, contohnya kalo kita ambil uang di mesin ATM dari memasukan pin sampai dengan mengambil uang yang sebelumnya mesin berkomunikasi dengan server dahulu tentang saldo rekening anda dan jumlah yang anda minta. Dalam Session kita bisa menjumpai SQL, NFS, RPC dan lain-lainnya

4. Transport, layer yang mendefinisikan managemen dari virtual circuit  antar host dalam jaringan yang mengandung rangkain protocol dan permasalahan transprotasi data. Dilayer ini mengatur arus koneksi dan pengendalian error dalam proses pengiriman paket data seperti TCP, UDP dan SPX

3. Network, layer yang mendefinisikan akhir pengiriman paket data dimana computer mengidentifikasi logical address sepert IP Adreses bagaimana menuruskan / routing (oleh router) untuk siapa pengiriman paket data.Layer ini juga mendefinisikan fragmentasi dari sebuah paket dengan ukuran unit yang lebih kecil. Router adalah contoh yang tepat dari definisi layer ini.

2. Data Link, layer ini lebih menspesifikan pada bagaimana paket data didistribusikan / ditransfer data melalui media particular, atau lebih yang kita kenal seperti Ethernet, hub dan switches

1. Physical, Layer terendah ini mendefinisikan media fisik dari transmisi paket data dimana protocol digunakan seperti Ethernet pinout, Kabel UTP (RJ45, RJ48 dsb) kita bisa perkirakan layer ini tentang kabel dan konektornya.


Contoh praktis OSI Model

Sebagai contoh sehari-hari kita menerima email :

Layer 7, Anda memakai Microsof Outlook yang mempunyay fungsi SMTP dan POP3
Layer 6, anda mengirim email dengan format ASCII atau HTML
Layer 5, anda menggunakan email anda harus menginstal OS dahulu untuk membuka sesi komunikas jaringan.
Layer 4, OS membuka SMTP dengan sebuah TCP socket kemudian protocol terbuka untuk menerima data dari server email
Layer 3, computer mencari IP addres dari SMTP Server dengan melihat routing table yang diberikan OS Router jika tidak ditemukan akan memberikan pesan.
Layer 2, Paket Data dari IP addres di kirimkan oleh Ethernet
Layer 1, mengubah paket data menjadi signal elektrik yang ditransformasilkan pada kabel UTP Cat5
Dari sini kita bisa mengerti kegunaan teoristis dari OSI Layer


TCP/IP Model


Digunakan oleh Departemen Pertahanan Amerika yang dibangun untuk bertahan dengan kondisi apapun seperti bom nuklir. Inilah Core dari Internet yang kita kenal saat ini yang merupakan hasil reduksi dari OSI Layer.

Type layer TCP / IP

1.    Application
Untuk pengertiannya tidak berbeda dari OSI Layer Aplication

2.    Transport, terdapat 2 protocol yaitu
  • TCP (Tranmision Control Protocol) yaitu protocol berorientasi koneksi yang menjaga keutuhan data antara pengiriman paket data dari awal sampai ketujuan dan akan di lakukan jika sudah terjadi koneksi yang stabil. Pertama host akan mengirimkan SYN (Syncronication) packet ke host penerima dan penerima menerima SYN mengirimkan SEQ (Sequoence number). Pengirim mendapat SEQ dan mengirimkan ACK (Acknowledgement) dengan mengandung nomor SEQ dan jika sudah ditandai dengan no.1 berarti koneksi sudah establilished, kemudian pengirim mengirim ACK packet dan jika sudah lengkap diterima penerima mengirim SEQ ditandai dengan no 1 yang mengatakan data sudah diterima lengkap dan koneksi terputus begitu dan seterusnya. Jika paket gagal dikirimkan maka penerima akan mengirinkan ACK 2, ACK3 sampai batas waktu tertentu
  • UDP (User datagram Protocol) lebih sederhana dari TCP, dimana tidak diperlukan mekanisme pada TCP untuk mengirimkan data. Pengiriman paket data sangat tidak reliable dimana penanganan kegagalan / error handling dapat diimplementasikan pada layer applicationnya jika dibutuhkan, hal ini akan mempercepat pengiriman paket (bisa di lihat pada port game-game online menggunakan UDP)


3.    Internet
Seperti pada OSI Layer 3 dengan path sebagai berikut
  • IP (Internet Protocol), menangani logical addres yang memberikan pengiriman data yang terbaik dalam penurusannya/routing tanpa mempedulikan isi dari paket.
  • ICMP (Internet Control Message Protocol) adalah protocol yang mengontrol dan pengiriman pesan kapabilitas ke IP, dan sangat diperlukan untuk mengatasi permasalahan IP Network walaupun dalam bentuk message contonhnya perintah ping
  • ARP (Address Resolution Protocol) digunakan untuk mendeterminasikan MAC Address untuk pemberian IP Address contohnya IP Statis untuk MAC Addres tertentu
  • RARP digunakan untuk mendeterminasikan pemberian IP Address contohnya DHCP

4.    Network Acces
Seperti pada OSI Layer Phisycal yaitu Ethernet,FDDI, ATM, SMDS, PROXY


Sekian semoga isi blog ini bermanfaat,
Bagikan jika bermanfaat 


Jul 27, 2018

Konfigurasi DHCP | Belajar Networking


DHCP


Assalamualaikum wr. wb.

Kali ini saya akan membahas dan mengkonfigurasikan tentang DHCP , sebelumnya saya sudah membahas tentang Router on Stick, kalian bisa melihatnya disini
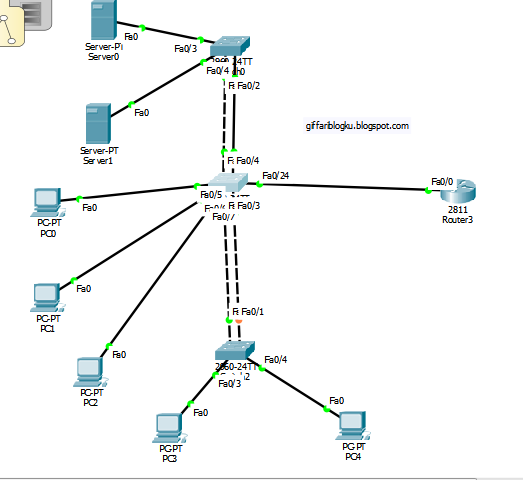
Kita akan memakai topologi yang sebelumnya,


Topologi


Pengertian

Apa itu DHCP? DHCP atau Dynamic Host Configuration Protocol merupakan sebuah protokol yang digunakan untuk mendistribusikan IP address ke seluruh perangkat" client yang ada di jaringan secara cepat.


Cara kerja DHCP


Konfigurasi

1. Pasang Vlan terlebih dahulu pada Switch0 


Switch>en
Switch#conf t
Switch(config)#int range fa0/4
Switch(config-if-range)#sw mo acc

Switch(config-if-range)#sw acc vlan 10


2. Lalu, pasang Vlan ke Switch1

Switch>en
Switch#conf t
Switch(config)#int range fa0/6-7
Switch(config-if-range)#sw mo acc

Switch(config-if-range)#sw acc vlan 20


3. Pasang juga pada Switch2

Switch>en

Switch#conf t
Switch(config)#int fa0/4
Switch(config-if)#sw mo acc
Switch(config-if)#sw acc vlan 30


4. Atur DHCP dengan menentukan nama pool, gateway, dns pada Router (vlan20)

Router>en
Router#conf t
Router(config)#ip dhcp pool POOL-VLAN20
Router(dhcp-config)#network 192.168.20.0 255.255.255.0
Router(dhcp-config)#default-router 192.168.20.1
Router(dhcp-config)#dns-server 192.168.10.11
Router(dhcp-config)#ex

Router(config)#ip dhcp excluded-address 192.168.20.1 192.168.20.10


5. Atur juga DHCP dengan menentukan nama pool, gateway, dns pada Router (vlan30)

Router(config)#ip dhcp pool POOL-VLAN30

Router(dhcp-config)#network 192.168.30.0 255.255.255.0
Router(dhcp-config)#default-router 192.168.30.1
Router(dhcp-config)#dns-server 192.168.10.11
Router(dhcp-config)#ip dhcp excluded 192.168.30.1 192.168.30.10


6. Cek di router IP berapa saja yang sudah didistribusikan dari Server.

Router>en
Router#sh ip dhcp binding


7. Cek apakah PC1 sudah mendapatkan IP dari DHCP server begitu juga pada PC2 dan PC4


Alhamdulillah berhasil gan....

Kesimpulan

Dengan menggunakan DHCP ini, server tidak perlu repot" mengatur IP pada setiap user, Bagaimana jika ada 100 user? melelahkan bukan jika mengatur secara IP secara manual, 


Sekian,
Assalamualaikum wr wb.


Konfigurasi Router on Stick | Belajar Networking


Router on Stick


Assalamualaikum wr. wb.

Materi kali ini saya akan membahas mengenai Router on stick, langsung aja scroll kebawah gan....
Apa itu router on stick? Router On Stick adalah jenis konfigurasi router di mana antarmuka fisik tunggal yang mengatur lalu lintas antara beberapa VLAN pada jaringan


Topologi


Tabel Addressing


Tujuan

– Mengetahui tentang Router On Stick
– Mengetahui cara mengkonfigurasi VLAN pada masing masing switch
– Mengetahui cara agar dapat menghubungkan switch dan router dengan trunk


Konfigurasi
Disini saya akan uji coba master Router on Stick pada
– SVR-DHCP
– PC 0
– PC 3
1. Pertama, kita berikan ip kepada 3 device, yaitu SVR-DHCP, PC0, PC3


2. Lalu  kita beri Vlan dan mode Trunk kepada switch0 yang terhubung ke Server


Switch>en
Switch#conf t
Switch(config)#int fa0/3
Switch(config-if)#sw mo acc
Switch(config-if)#sw acc vlan 10
Switch(config-if)#int range fa0/1-2
Switch(config-if-range)#sw mo trunk
Switch(config-if-range)#exit
Switch(config)#do sh vlan


3.  Selanjutnya beri Vlan dan mode Trunk pada switch1 yang terhubung ke pc0


Switch>en
Switch#conf t
Switch(config)#int fa0/5
Switch(config-if)#sw mo acc
Switch(config-if)#sw acc vlan 20
Switch(config-if)#int range fa0/1-4, fa0/24
Switch(config-if-range)#sw mo trunk
Switch(config-if-range)#vlan 10
Switch(config-vlan)#vlan 30
Switch(config-vlan)#exit
Switch(config)#do sh vlan  


4.  Dan berikan Vlan dan mode trunk pada switch2 yang terhubung ke pc3

Switch>en
Switch#conf t
Switch(config)#int fa0/3
Switch(config-if)#sw mo acc
Switch(config-if)#sw acc vlan 30
Switch(config-if)#int range fa0/1-2
Switch(config-if-range)#sw mo trunk
Switch(config-if-range)#


5. Sekarang Konfig vlan10, vlan20, vlan30 ke router3 nya berikan ip address dan subnetmask.


Router>en

Router#conf t

Router(config)#int fa0/0
Router(config-if)#int fa0/0.10
Router(config-subif)#encapsulation dot1q 10
Router(config-subif)#ip add 192.168.10.1 255.255.255.0
Router(config-subif)#int fa0/0.20
Router(config-subif)#encapsulation dot1q 20
Router(config-subif)#ip add 192.168.20.1 255.255.255.0
Router(config-subif)#int fa0/0.30
Router(config-subif)#encapsulation dot1q 30
Router(config-subif)#ip add 192.168.30.1 255.255.255.0


6. Sekarang kita tes ping masing-masing PC ke IP gatewaynya dan ping dari Pc ke pc lain atau server.


Hasil Ping PC0 ke gatewaynya


Hasil ping PC0 ke PC3


Hasil ping PC3 ke Server

Alhamdulillah bisa reply semua gan,


Kesimpulan

Jadi Router On Stick merupakan topologi yang berguna untuk menghemat interface pada router, dengan cara memakai 1 interface untuk network.


Sekian,